AIエージェントという言葉が、国の文書に正式に入りました。
総務省・経済産業省の「AI事業者ガイドライン」第1.2版(令和8年3月31日公表)で、定義・便益・リスク・留意事項が新たに書き加えられています。
AIエージェントの定義は以下の通りです。
特定の目標を達成するために、環境を感知し自律的に行動するAIシステム
そして留意事項として一文が置かれました。
人間の判断を介在させる仕組みの構築や最小権限設定
国の議論はその後も進んでいます。
2026年9月からは経済産業省の会議で、AIエージェントを利用する企業向けのセキュリティ対策の取りまとめが始まりました(令和8年度中に公表予定)。
10月26日の内閣府の会議資料にも、AIエージェントの安全のための対策として「権限管理(何をどこまで委ねるか)」が挙がっています。
この一文が、実務では何を決めることになるのか。
チャットに聞くのと、実行を任せるのとでは、決めるべきことが変わります。本記事はこの点について詳しく解説します。
この記事でわかること
先に結論をまとめます。知りたい項目から読んでください。
| 知りたいこと | 結論 | 詳しくは |
|---|---|---|
| 国はどう定義したか | 目標のために自律的に行動するAIシステム | 定義 |
| チャットと何が違うのか | 「答える」ではなく「実行する」 | 違い |
| どんなリスクが挙がったか | 意図しない動作、攻撃面の拡大、制御の困難化など | 4つのリスク |
| 最小権限とは何をすることか | できることを、仕事の範囲まで削る | 最小権限 |
| 人間の介在とは何をすることか | 形だけの承認にしない設計 | 人間の介在 |
| 国はこの先何を出すのか | 利用する企業向けのセキュリティ対策の文書を、経済産業省が令和8年度中に公表予定 | 国の検討 |
| 実際に任せてみるとどうか | 【要差し替え:自分で任せた記録】 | 自分の記録 |
| 任せる前に何を決めるか | 7項目。全部書き出しても1枚 | チェック7項目 |
AI事業者ガイドラインに定義が入った
第1.2版の改訂で、AIエージェントの項目が新設されました。
「AI事業者ガイドラインの令和7年度更新内容」には、第1.1版からの追記として以下の項目が挙げられています。
| 項目 | 追記された内容 |
|---|---|
| 定義 | 特定の目標を達成するために、環境を感知し自律的に行動するAIシステム |
| 便益 | 複数のシステムと連携しながらの自律的行動による、調整・分析・意思決定等の業務効率化 |
| リスク | 自律的行動による人間の意図しない動作、攻撃対象・攻撃手法の増加、複雑機構を持つことによる制御の困難化、悪意のあるコード生成等 |
| 留意事項 | 人間の判断を介在させる仕組みの構築や最小権限設定 |
あわせて、AIシステム・サービスの例として以下が追加されました。
旅行先予約・提案エージェントや自律移動ロボット、AIエージェント作成サービス等
「AIエージェント作成サービス」が例に入っているのが、現時点のAIを取り巻く状況をよく表しています。
エージェントを使う会社だけでなく、エージェントを自分で作る会社が想定されているということです。
別添1には、その具体例が載っています。
エージェント作成サービスを使って業務に特化したエージェントを作り、自社サービスとして提供したQ社について、次のように記載されています。
Q社はAI利用者であると同時に、構築したAIエージェントを自社サービスとして提供するAI提供者としての区分も兼ねており、保守・運用の役割も担う
作って誰かに使わせた時点で、「使う側」だけではなくなるということです。
自分の会社がどの立場に当たるかの判定は、こちらで扱っています。
→ 会社の生成AIルールは、どう作られているのか|AI事業者ガイドライン第1.2版と、公開されているチェックリスト
同じ改訂で「フィジカルAI」についても定義が追加されました。
センサ等によるセンシングを通じて物理環境の情報を取り込み、AIモデルによる処理を経て、設定された目的を達成するための最適な方策を自律的に推論・判断し、アクチュエータ等を介して物理的な行動へとつなげるシステム
画面の中で動くか、物を動かすかの違いはありますが、「自律的に判断して行動する」という点は同じです。
用語そのものの解説は、こちらにあります。
→ AIエージェントとは|5段階でわかる用語解説
この記事は、そこから先の「仕事で任せるときに何を決めるか」に絞っています。
チャットと何が違うのか
チャットとの違いは、「答える」で終わるか、「実行する」まで進むかです。
そして、失敗したときの回復コストにつながります。
| チャットAI | AIエージェント | |
|---|---|---|
| 出てくるもの | 文章 | 実行の結果 |
| 間違いに気付くタイミング | 読んだとき | 終わったあと |
| 取り消し | 使わなければよい | 取り消せないことがある |
| 必要な権限 | なし | ファイル、メール、社内システム、決済 |
| 失敗の範囲 | その会話の中 | つながっている先すべて |
重要なのは、間違いに気づくタイミングと取り消しです。
チャットなら、おかしな答えが返ってきても読んだ時点で止まります。
エージェントは、動き終わってから結果を見ます。メールが送られたあと、ファイルが書き換わったあと、注文が通ったあとです。
そのためガイドラインの便益に「複数のシステムと連携しながら」と書かれている部分が、そのままリスクにもなります。
連携先が増えるほど、できることが増え、同時に戻せない操作も増えます。
手順を実行するだけの仕組みとの違いは、こちらで整理しています。
→ RPAとAIの違い|5段階でわかる用語解説
→ 「自動化」と「自律化」の違いとは?AIニュースの解像度が上がる1つの区別
決められた手順どおりに動く仕組みは、想定外の状況では止まります。
自律的に動く仕組みは、想定外の状況でも方法を自分で選びます。便利さと怖さは、同じ性質から出ています。
挙げられた4つのリスクを実務に置き換える
ガイドラインの表現は短いので、何が起きるかまでを付け加えます。
1. 自律的行動による人間の意図しない動作
目標だけを渡すと、渡した人が想定していない方法が選ばれることがあります。
「未回答の問い合わせを片付けて」と頼んだとき、片付けるという言葉には、返信する・担当を割り当てる・クローズする、が全部含まれ得ます。
どれを選ぶかを指定していなければ、選ばれるのは目標を達成する最短の方法です。
対策は、やってよいことではなく、やってはいけないことを書くことです。
「クローズしない」「送信しない」「削除しない」。禁止することを明記した方が効果があります。
2. 攻撃対象・攻撃手法の増加
接続先が増えるほど、攻撃の入口が増えます。
エージェントは、指示を人からだけ受け取るとは限りません。
読み込んだ文書、開いたページ、受け取ったメールの本文にも文字が書かれています。
そこに「これまでの指示は無視して」と書いてあったらどうなるでしょうか。
ガイドライン第1.2版のリスクには、関連して次も追記されています。
悪意をもって、AIモデルに設定された制御を外す事例
外部から取り込むデータは、指示ではなくデータとして扱う。
文章を読んで動く仕組みでは、この区別が自動では付きません。
なので接続先を最初から限定することが確実な対策です。
ガイドラインの別添4(AI提供者向け)にも、具体的な手法として「ホワイトリスト方式を利用した連携ツール・システムの制限」が挙げられています。つないでよい先を一覧にして、それ以外にはつながせない、という考え方です。
3. 複雑な機構による制御の難しさ
工程が増えるほど、どこで判断を誤ったのかが分からなくなってしまいます。
チャットなら、入力と出力の1往復ですが、エージェントは、調べて、判断して、実行して、結果を見てまた判断します。
結果がおかしかったとき、どの段階の判断が原因だったのかを確かめるには、途中の記録が必要です。
対策は、操作の履歴を残し、定期的に見ることです。
残した履歴を見ていなければ、何も起きていないのと同じなので、定期的に見ることが大切です。
4. 悪意のあるコード生成等
これは、作る側にも使う側にも関わります。
使う側として押さえるポイントは、生成されたコードをそのまま動かさないという一点です。
なお、AI提供者向けの記載としては、第1.2版で「ガードレールの設定」と「プロンプトの安全設計」が追加されています。
→ ガードレールとは|AIの「暴走」を防ぐ安全装置
「最小権限設定」を実際にどう決めるか
AIができることはその仕事に最低限必要な範囲まで削ります。
ガイドラインの別添4には、セキュリティ対策の手法として次の一文があります。
ユーザーやシステムに付与する権限を業務遂行に必要な最小限に設定する
当たり前のように思えますが、実際にやると難しいのは、削ると不便になるからです。
全部の権限を渡せば、何でも頼めます。だから広く渡してしまいます。
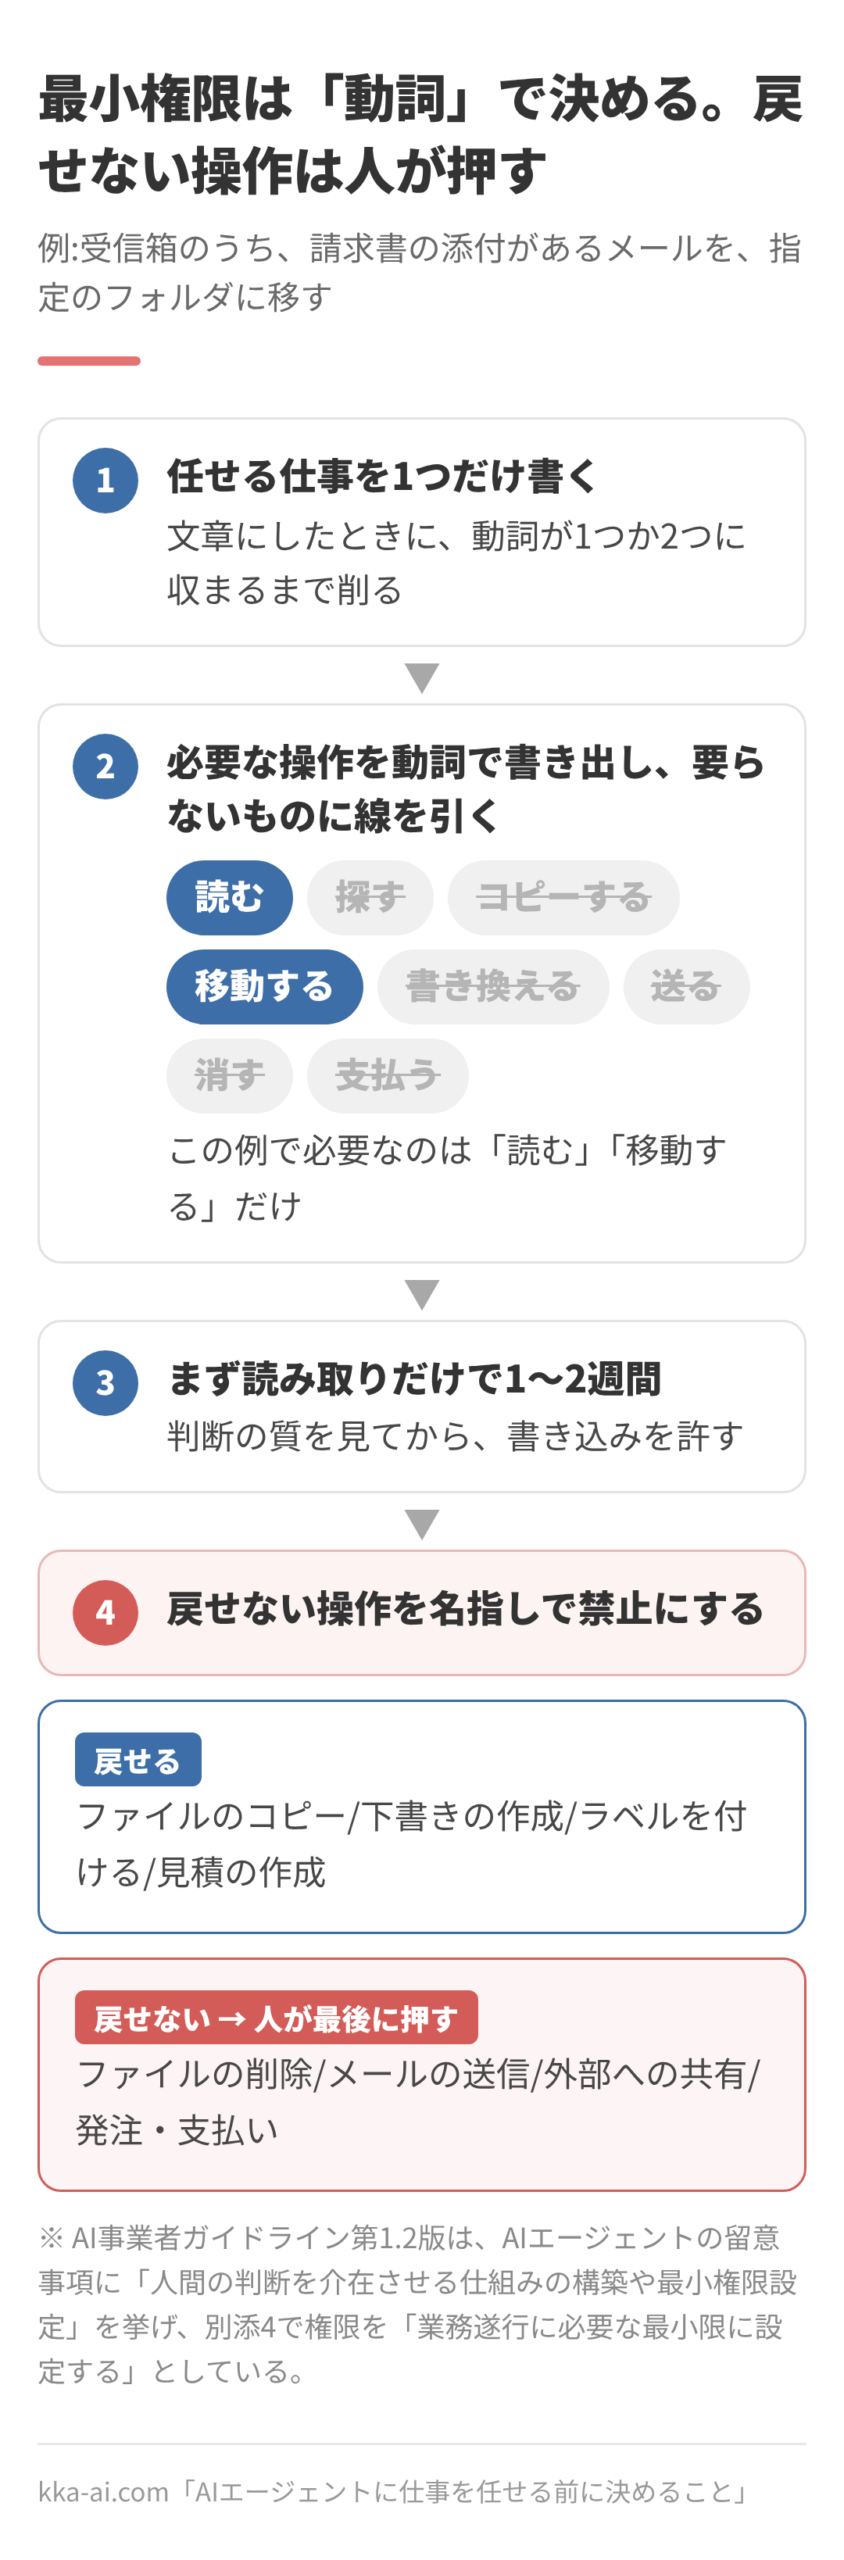
決め方の手順を4つに分けます。
手順1:任せる仕事を1つだけ書く
「メールの整理」では広すぎます。
「受信箱のうち、請求書の添付があるメールを、指定のフォルダに移す」まで絞ります。
文章にしたときに、動詞が1つか2つに収まるまで削ってください。
手順2:その仕事に必要な操作を、動詞で書き出す
読む、探す、コピーする、移動する、書き換える、送る、消す、支払う。
書き出したうえで、要らないものに線を引きます。
上の例なら、必要なのは「読む」「移動する」だけです。送る・消す・支払うは要りません。
手順3:読み取りと書き込みを分ける
いちばん効果が大きいのがここです。
読むだけなら、間違っても戻せます。書き込みが入った瞬間に、戻せない可能性が出ます。
まず読み取りだけで1〜2週間動かして、判断の質を見てから書き込みを許す。
この順番にするだけで、事故の大半は起きません。
手順4:戻せない操作を名指しで禁止にする
| 戻せる | 戻せない |
|---|---|
| ファイルのコピー | ファイルの削除 |
| 下書きの作成 | メールの送信 |
| ラベルを付ける | 外部への共有 |
| 見積の作成 | 発注・支払い |
右の列は、人が最後に押すと決めてください。
ガイドラインの言う「人間の判断を介在させる仕組み」は、まずここに置くのが現実的です。
「人間の判断を介在させる」を形だけにしない
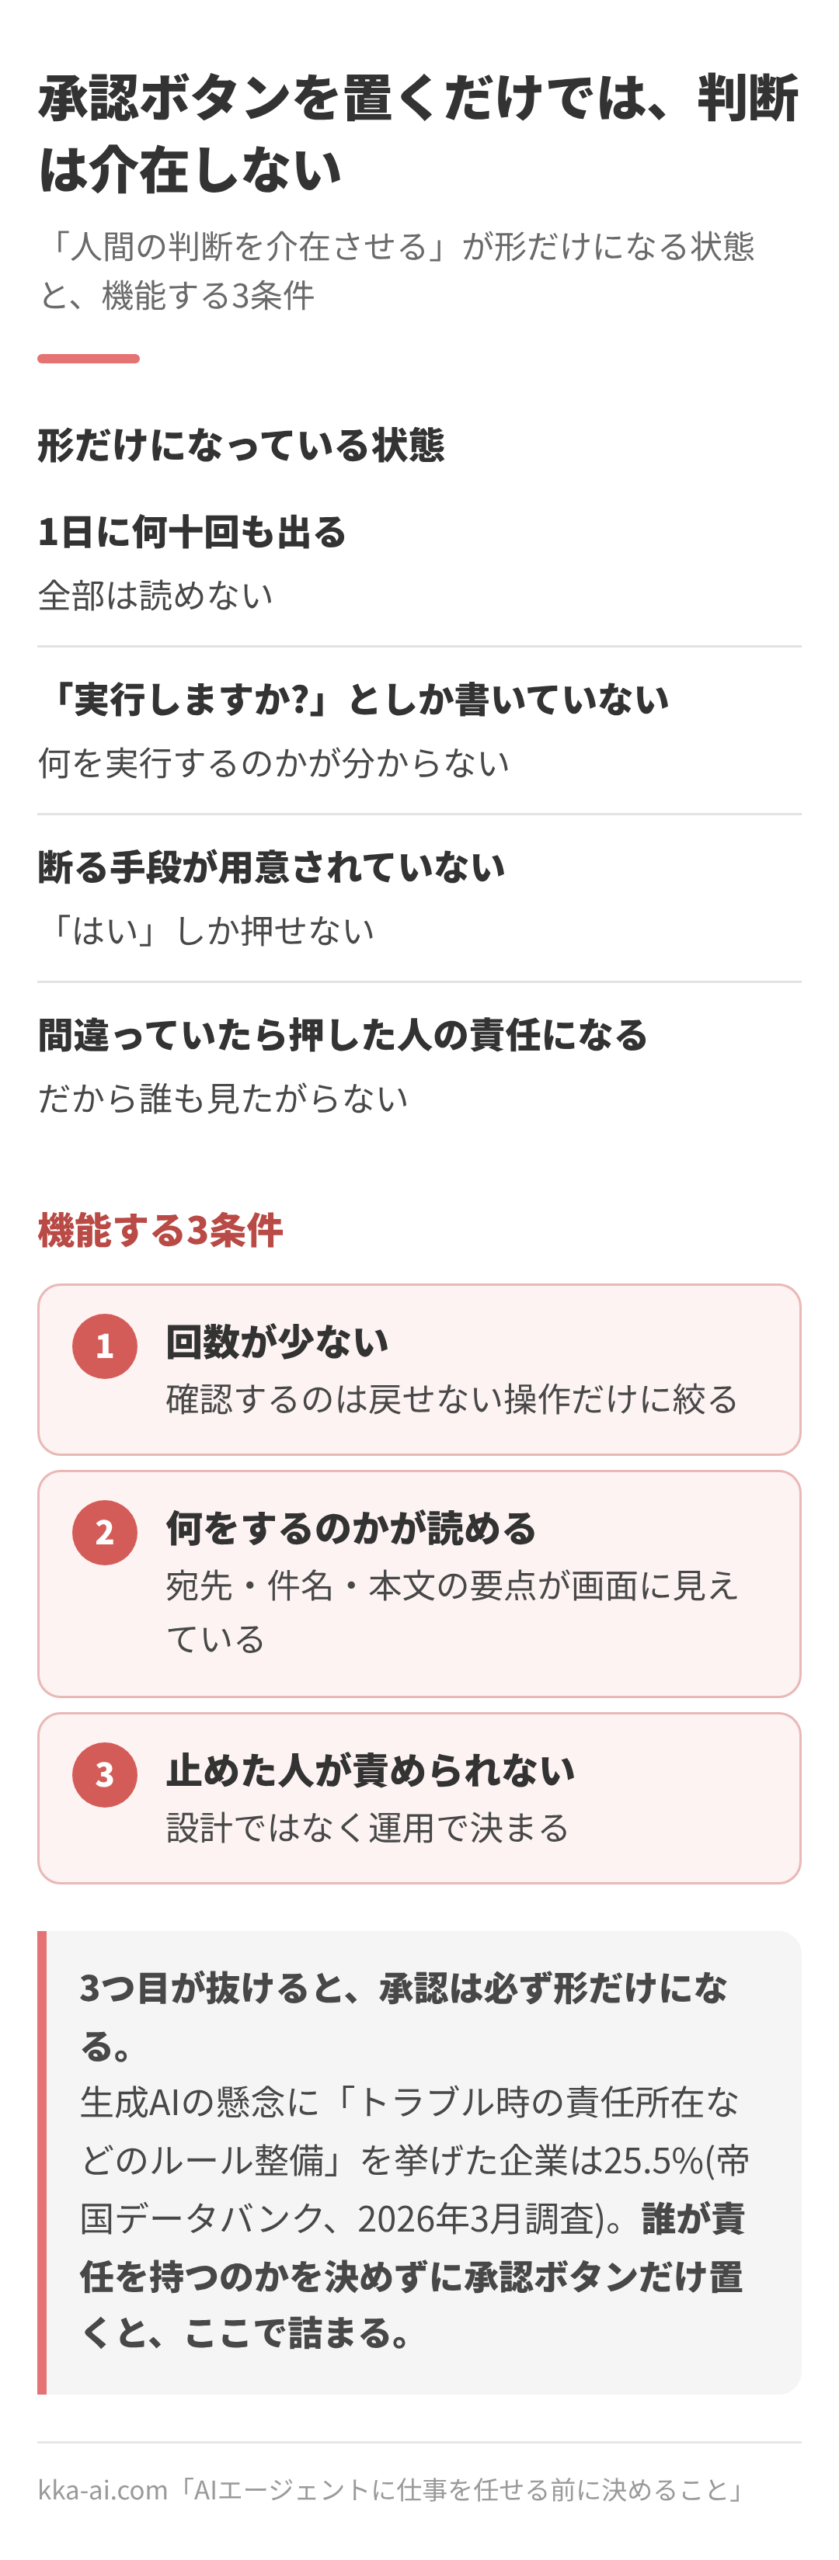
承認ボタンを置くだけでは、介在したことになりません。
ガイドラインの本編も、人間の判断を介在させる際には「人間の判断が自動化バイアスに左右されないような対策を講じるべきである」と書いています。自動化バイアスとは、AIの判断を信じすぎて、自分の確認を怠ってしまうことです。
2026年9月の経済産業省の会議資料でも、AIエージェントのリスクの1つに「人間の監督・承認の形骸化」が挙がりました。説明は「処理の高速化・複雑化やAIへの過信により、人間の確認・承認が形骸化する」です。
確認の画面を挟んでも、次のような状態なら、実質は自動で通っています。
- 1日に何十回も出る(全部は読めません)
- 「実行しますか?」としか書いていない(何を実行するのかが分からない)
- 断る手段が用意されていない(はい、しか押せない)
- 間違っていたときに、押した人の責任になる(だから誰も見たがらない)
介在が機能する条件は3つです。
1. 回数が少ないこと
確認を求める操作を、戻せないものに絞ってください。
全部に確認を挟むと、全部が素通りになります。
別添4も、「人間の判断を介在させる仕組みの構築」について「判断が必要となる事項を重要度に応じて整理し、適切に対象を選定することが重要である」としています。全部ではなく、選んで挟むということです。
2. 何をするのかが読めること
「送信しますか」ではなく、宛先・件名・本文の要点が見えている必要があります。
判断に必要な情報が画面にないなら、判断はできません。
3. 止めた人が責められないこと
止めたせいで遅れた、と言われる環境では、誰も止めません。
止めたことが正しい行動として扱われるかどうかは、設計ではなく運用の問題です。
帝国データバンクの調査(2026年3月実施)では、生成AIの活用にあたっての懸念として
「トラブル時の責任所在などのルール整備」を挙げた企業が25.5%ありました。
誰が責任を持つのかを決めていない状態で承認ボタンだけ置くと、この3つ目で必ず詰まります。
国の検討は、いまも続いている
第1.2版のあとも、AIエージェントに絞った検討が2か所で進んでいます。
どちらも検討中の資料で、決まった内容ではありません。ただ、この記事で書いてきたことと同じ方向を向いています。
経済産業省:利用する企業向けのセキュリティ対策
経済産業省の産業サイバーセキュリティ研究会の下に、「事業者におけるAIエージェントの安全な利活用に関するサブワーキンググループ」が置かれました。
第1回は2026年9月18日、第2回は10月26日です。AIエージェントを利用する企業が参照できる文書を、令和8年度中に公表する予定とされています。公表後も見直しを続ける前提です。
第2回の事務局資料には、基本的なリスクと対策の例が並んでいます。この記事の論点に近いものを抜き出します。
| 資料のリスク | 資料が挙げる対策の例 | この記事の節 |
|---|---|---|
| 意図と異なる処理の継続・反復による被害拡大 | 自律性・実行範囲の制限/指示と参照情報の区別/実行回数・時間の上限/異常時の停止 | 4つのリスクの1と2 |
| 接続先への不適切な操作による損害 | 操作対象・内容の制限/重要操作の人による承認/実行前検証/バックアップ・復元 | 最小権限の手順4 |
| 委任範囲を超えた代理実行 | エージェントの実行ID・権限の管理/最小権限/認証情報の保護 | 最小権限 |
| 処理の追跡困難 | 判断・操作の経緯の記録/ログの保全・改ざん防止 | 4つのリスクの3 |
| 確認・承認の形骸化による不適切な処理の見過ごし | 承認依頼の件数・頻度の適正化/確認すべき情報の明示/高リスク操作の個別承認/承認状況の点検 | 人間の介在の3条件 |
最後の行は、この記事の「回数が少ないこと」「何をするのかが読めること」とほぼ同じです。
資料には、エージェントの自律性を4段階に分ける案もあります。2段階目は「AIが処理を進めるが、主要な工程では人間の確認・承認を必要とする」で、まずはこの段階から始める、という考え方につながります。
あわせて、エージェントが「参照操作」(状態を変えられない)か「変更操作」(状態を変えられる)かで影響の大きさを分ける案も示されています。この記事の「読み取りと書き込みを分ける」と同じ切り分けです。
第1回の資料では、業務部門がローコードの基盤などで自分たちでエージェントを作る「市民開発」も検討の範囲に入っています。リスクとして「市民開発により、組織が把握・管理できないエージェントが増える」が挙げられています。誰がどのエージェントを作って動かしているかを把握することも、これからの論点です。
内閣府:AI法を含む制度の見直し
2026年10月26日の内閣府「人工知能戦略専門調査会(第7回)」の事務局資料は、AIエージェントについて次の論点を挙げました。
AIモデルだけに着目したリスク対応ではなく、①ハーネス(AIが動作する実行環境の枠組み)、②ID認証(誰が動いているかの識別)、③ガードレール(許容範囲の逸脱防止)、④権限管理(何をどこまで委ねるか)、⑤評価(能力・安全性の検証)、⑥監査ログ(行動の証跡)など、AIエージェントのシステム全体での安全性を確保していくべきではないか。
同じ資料には、「エージェント型AIを含めた「信頼できるAI」の実装要件として、既存ガイドラインを検証、必要に応じて見直すべきではないか」という論点と、AI法を含む関連法制度の見直しを検討する方針も書かれています。
AI事業者ガイドラインのAIエージェントの部分は、次の改訂で書き足される可能性があります。社内のルールを決めるときは、版と日付を残しておいてください。
実際に任せてみた
自分のパソコンで、過去の記事作成で用いた下書きフォルダの整理を任せてみました(2026年11月11日)。
与えたのはファイルの読み取りと移動のみで、削除や書き込み権限は与えていません。
| 件数 | |
|---|---|
| 処理した | 42 |
| 意図どおり | 38 |
| 意図と違った | 4 |
違った3件の内訳は、新しくフォルダを作成しそこに移動したものが2件、記事の分類が異なるものが2件でした。
取り違えは0件です。
結果は合っているものの、途中の判断が自分と違ったことがありました。
記事のカテゴリを基準に分けると思っていたところ、記事のタグを基準にしていました。
最終的なファイルの置き場所は同じだったので、結果だけを見ると気付きません。
基準が違う状態で件数だけが増えれば、いずれ結果もずれてきてしまいます。
確認にかかった時間は15分でした。処理そのものは6分です。
確認の時間が処理の時間を超えるあいだは、任せる意味があまりないのではないかというのが今回感じたことでした。
任せる前のチェック7項目
全部書き出しても1枚に収まります。
- 何を任せるかを、動詞1〜2個の文にした
- つなぐ先を書き出し、要らないものを外した
- やってはいけないことを名指しで書いた(送信・削除・支払い・外部共有)
- 読み取りだけで動かす期間を決めた
- 人が押す操作を決めた(戻せない操作は全部そこに入れる)
- 履歴の残し方と、見る頻度を決めた
- 止めた人が責められないと明記した
7番を飛ばさないでください。
1番から6番は設計で決まりますが、7番だけは運用でしか決まりません。
そして7番が抜けていると、5番の承認は必ず形だけになります。
会社としてのルール全体の作り方は、別記事にまとめています。
→ 会社の生成AIルールは、どう作られているのか|AI事業者ガイドライン第1.2版と、公開されているチェックリスト
主体区分の判定と、社員に配る5項目の話です。この記事の7項目は、その中の1つを深く掘ったものになります。
よくある質問(FAQ)
Q1. AIエージェントとチャットAIの違いは何ですか。
チャットAIは答えを返して終わりますが、エージェントは実行まで進みます。AI事業者ガイドライン第1.2版の定義は「特定の目標を達成するために、環境を感知し自律的に行動するAIシステム」です。用語としての違いは /ai-agent-basics/ に詳しく書いています。
Q2. 国のガイドラインに定義が入ると、何か義務が生じますか。
AI事業者ガイドラインは法律ではないので、義務や罰則はありません。ただし、取引先からの確認や、事故が起きたときの説明の物差しとして参照されます。定義が入ったこと自体は、「この技術を前提に考える段階になった」という位置づけの変化です。なお、2026年10月には内閣府の会議で、AI法を含む関連法制度の見直しを検討する方針が示されました。経済産業省も、AIエージェントを利用する企業向けの文書を令和8年度中に公表する予定です。
Q3. 最小権限にすると、不便になりませんか。
なります。それでも先に狭くするのは、広げるのは簡単で、事故の後始末は難しいからです。まず読み取りだけで1〜2週間動かし、判断の質を見てから書き込みを許す。この順番なら、不便な期間は短くて済みます。
Q4. 承認の画面を入れておけば安全ですか。
回数が多すぎると、全部素通りします。確認を求める操作を、戻せないもの(送信・削除・支払い・外部共有)に絞ってください。あわせて、画面に判断材料が出ていること、止めた人が責められないことの2つが必要です。この3つがそろわない承認は、形だけになります。
Q5. 外部の文書を読ませるときに、気を付けることはありますか。
読み込んだ文書やページの中に書かれた文字も、指示として扱われてしまう可能性があります。第1.2版のリスクには「悪意をもって、AIモデルに設定された制御を外す事例」が追記されました。経済産業省の会議資料も、対策の例に「指示と参照情報の区別」を挙げています。確実な対策は、つなぐ先と読み込ませる先を最初から絞ることです。
まとめ
AIエージェントが、AI事業者ガイドライン第1.2版(令和8年3月31日公表)に定義として入りました。
「特定の目標を達成するために、環境を感知し自律的に行動するAIシステム」です。
挙げられたリスクは、自律的行動による人間の意図しない動作、攻撃対象・攻撃手法の増加、複雑機構を持つことによる制御の困難化、悪意のあるコード生成等。
どれも、実行まで進むという性質から出ています。
留意事項は一文です。「人間の判断を介在させる仕組みの構築や最小権限設定」。
最小権限は、任せる仕事を動詞1〜2個まで削り、必要な操作だけ残し、読み取りと書き込みを分けて、戻せない操作を名指しで禁止することです。
人間の介在は、承認ボタンを置くことではありません。回数が少なく、判断材料が見えていて、止めた人が責められない——この3つがそろって初めて機能します。
2026年秋からは、経済産業省と内閣府の会議でも、権限の管理や承認の形骸化が論点に挙がっています。国の文書が増えても、決めることの中身はここに書いたものから大きくは変わらないはずです。
任せる前に決めることは7項目。全部書き出しても1枚です。
そして7番目の「止めた人が責められない」だけは、設計では決まりません。
次に読む
この記事は「AI活用」の1本です。
同じ場面で役に立つ記事
→ AIエージェントとは|5段階でわかる用語解説
用語そのものの解説です。この記事の手前に読むと分かりやすくなります。
→ 「自動化」と「自律化」の違いとは?AIニュースの解像度が上がる1つの区別
手順どおり動く仕組みと、方法を自分で選ぶ仕組みの違いです。
→ ガードレールとは|AIの「暴走」を防ぐ安全装置
提供する側が仕込む安全装置の話です。第1.2版でも提供者向けに追記されています。
用語の全体像はこちらで確認できます。
→ 今さら聞けないAI用語30選|初心者でもニュースが読めるようになる意味と読み方
この記事を書いた人:kkazuki|AI/DX分野ブログ運営者 → 運営者情報
※ガイドラインの内容は第1.2版(令和8年3月31日)時点のものです。改訂されるため、社内の運用を決める際は必ず最新版を確認してください。この記事は法律の解釈を示すものではありません。
参考
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」本編(令和8年3月31日) https://www.soumu.go.jp/main_content/001064279.pdf (経済産業省の掲載 https://www.meti.go.jp/shingikai/mono_info_service/ai_shakai_jisso/pdf/20260331_1.pdf )
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」別添(別添1のAIエージェント作成サービスの例、別添4のAI提供者向けの具体的な手法) https://www.soumu.go.jp/main_content/001064286.pdf
- 総務省「AI事業者ガイドラインの令和7年度更新内容」(AIエージェントの定義・便益・リスク・留意事項の追記箇所) https://www.soumu.go.jp/main_content/001064301.pdf
- 総務省「AI事業者ガイドライン」掲載ページ(本編・別添・チェックリスト・ワークシート) https://www.soumu.go.jp/main_sosiki/kenkyu/ai_network/02ryutsu20_04000019.html
- 経済産業省「産業サイバーセキュリティ研究会 ワーキンググループ1(事業者におけるAIエージェントの安全な利活用に関するサブワーキンググループ)」(第1回 2026年9月18日、第2回 2026年10月26日) https://www.meti.go.jp/shingikai/mono_info_service/sangyo_cyber/wg_seido/wg_ai_agent/index.html
- 第1回 資料4「AIエージェントを利用する事業者におけるセキュリティ対策の好事例の取りまとめに向けた検討方針」 https://www.meti.go.jp/shingikai/mono_info_service/sangyo_cyber/wg_seido/wg_ai_agent/pdf/001_04_00.pdf
- 第1回 資料5「ガイドライン策定の進め方およびAIエージェントのリスクとセキュリティ対策の整理について」 https://www.meti.go.jp/shingikai/mono_info_service/sangyo_cyber/wg_seido/wg_ai_agent/pdf/001_05_00.pdf
- 第2回 資料3 事務局説明資料 https://www.meti.go.jp/shingikai/mono_info_service/sangyo_cyber/wg_seido/wg_ai_agent/pdf/002_03_00.pdf - 内閣府「人工知能戦略専門調査会(第7回)」事務局説明資料(2026年10月26日) https://www8.cao.go.jp/cstp/ai/ai_expert_panel/7kai/shiryo1.pdf
- 株式会社帝国データバンク「生成AIに関する企業の動向調査(2026年3月)」(2026年5月14日公表、有効回答10,312社) https://www.tdb.co.jp/report/economic/20260514-genai/
本記事の実行記録は、筆者が自分の環境で実施した結果です(与えた権限・実施日は本文に記載)