2026年9月3日、RIZAPグループは、子会社の社員が個人で使っている外部の生成AIサービスに、顧客の情報を誤ってアップロードしたと発表しました。
アップロードされたデータには、氏名や保険証の記号番号に加えて、高血圧症や糖尿病といった疾患の情報も含まれていました。
会社が把握していないところで、社員が自分のAIを仕事に使うことを「シャドーAI」と呼びます。
便利だから使う、会社のツールより慣れているから使う、というよくある動機で悪意がなくても起きます。
発表文によれば今回の事案も、データ集計作業の途中で起きたものでした。
本記事では、RIZAPの発表文に書かれていることを整理したうえで、「学習に使われない」ことと「漏えいしていない」ことは別だという観点を中心に、シャドーAIで何が起きるのかを解説します。
後半では、会社が決めておくことと、働く人が自分で確かめられることについても説明を加えます。
この記事でわかること
先に結論をまとめます。知りたい項目から読んでください。
| 知りたいこと | 結論 | 詳しくは |
|---|---|---|
| シャドーAIとは | 会社が把握・許可していないAIを、社員が仕事に使うこと | シャドーAIとは |
| どんな場面で起きやすいか | 集計、下書き、要約。ファイルを丸ごと貼るとき | 起きやすい場面 |
| RIZAPで何が起きたか | 個人で使うAIに、疾患の情報を含む顧客データをアップロードした。委託元の公表では全体で19,996名分 | 発表文の整理 |
| 学習に使われなければ大丈夫か | 学習、保存、人による閲覧は別の話。発表文も分けて書いている | 学習と漏えいの違い |
| 会社はどんな報告が必要か | 要配慮個人情報を含むと、人数にかかわらず個人情報保護委員会への報告の対象 | 報告と連絡 |
| 会社は何を決めるか | 使ってよいAIを用意し、入れてよい情報を決め、起きたときの手順を持つ | 会社がすること |
| 働く人は何を確かめるか | 仕事と私用のアカウントを分ける。入れる前に1回止まる | 働く人ができること |
| 自分のAIの設定はどうなっているか | 2026年10月10日、ClaudeとChatGPTの設定を確かめた記録 | 自分の記録 |
シャドーAIとは
シャドーAIは、会社が把握していない、あるいは許可していないAIを社員が業務に使うことです。
もともと情報システムの世界には「シャドーIT」という言葉がありました。
会社が用意していないクラウドストレージやチャットアプリを、社員が自分の判断で仕事に使うことです。
生成AIが広がって、その対象がAIに移ってきました。
シャドーAIが起きやすい理由は、生成AIの使い始めがとても簡単だからです。
- 個人のスマートフォンやブラウザから、アカウントを作ればすぐに使える
- 無料で使えるサービスが多い
- ファイルをドラッグして「集計して」と頼むだけで表計算の作業が終わる
会社のツールで30分かかる作業が、個人のAIなら3分で終わる。
こういう場面で、多くの人は悪いことをしている意識なく使ってしまいます。
そのため、禁止のルールを書くだけでは減りにくいのがシャドーAIの特徴です。
起きやすい3つの場面
シャドーAIは、特別な場面ではなく日常の作業の中でも発生します。
よくある場面を3つ取り上げます。
| 場面 | よくある動機 | 入りやすい情報 |
|---|---|---|
| 表の集計や整形 | 関数を組むよりAIに頼むほうが早い | 顧客の一覧、売上の明細 |
| メールや文書の下書き | 言い回しを整えたい | 取引先の名前、交渉の条件 |
| 会議の記録の要約 | 聞き直す時間がない | 社内の人事、未発表の計画 |
どれもファイルやテキストを丸ごと貼り付ける作業です。
入れたい部分だけを選ぶのではなく、手元にあるものを全部渡してしまうことで、必要のない情報まで一緒にAIに渡してしまいます。
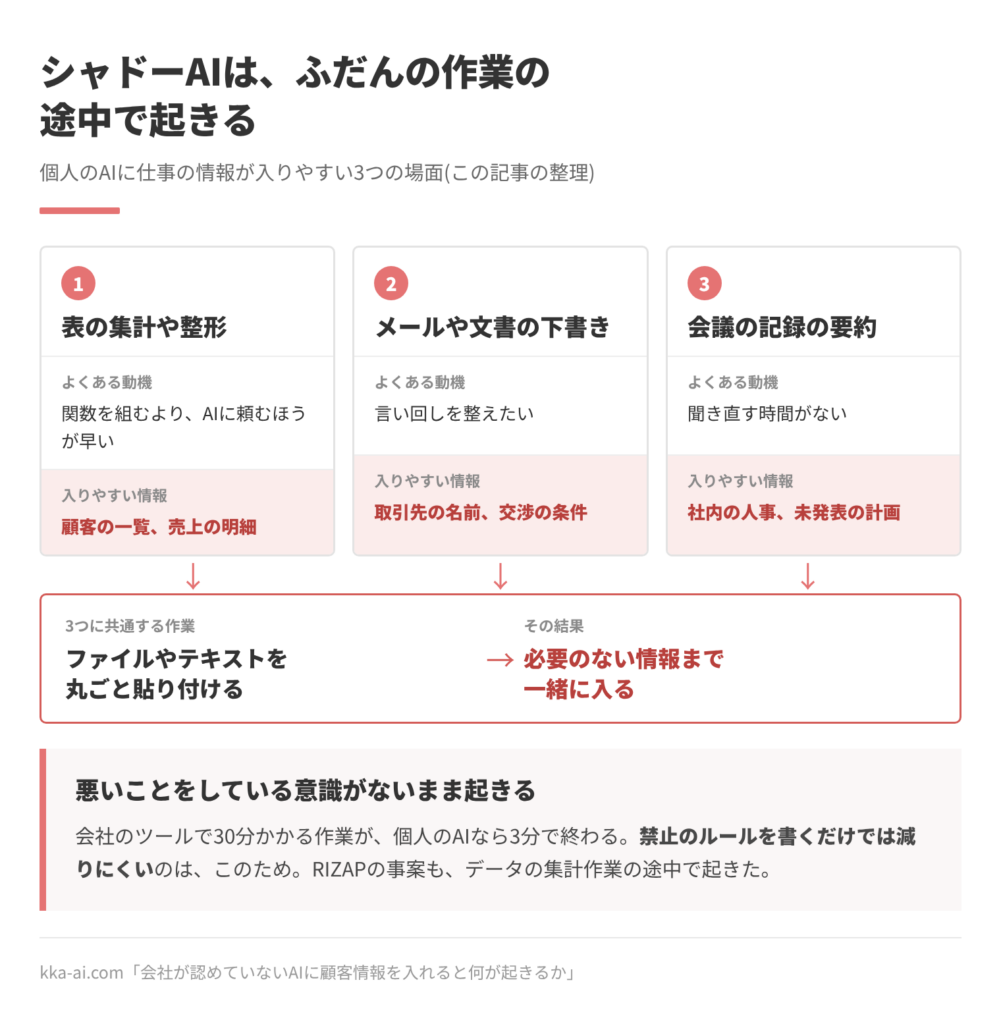
今回の事案も、データの集計作業の途中で起きていました。
RIZAPの発表文に書かれていること
発表文は、何が起きたか、いまどうなっているか、これから何をするかを分けて書いています。
順に整理します。
何が起きたか
| 項目 | 発表文の記載 |
|---|---|
| 発表日 | 2026年9月3日(RIZAPグループ株式会社。子会社のRIZAP株式会社も同日に発表) |
| 起きた場所 | 連結子会社RIZAP株式会社の健康経営・保険者事業部 |
| 何をしたか | 社員が、特定保健指導管理システムのデータ集計作業中に、個人で使用している外部の生成AIサービスに対象データを誤ってアップロードした |
| 対象データ | 2026年1月1日〜8月19日に特定保健指導管理システムに登録された、特定保健指導対象者データの一部 |
| 個人情報 | 保険証記号番号、メールアドレス、氏名、生年月日、性別、住所(一部の人)、電話番号(一部の人) |
| 要配慮個人情報 | 特定保健指導の支援形態(積極的支援、動機付け支援、重症化予防のいずれか)、疾患情報(高血圧症、糖尿病、脂質異常症のいずれか又は複数に該当する人のみ) |
特定保健指導は、健康診断の結果をもとに、生活習慣病の予防のために行う保健指導です。
RIZAPはこの事業を、企業や健康保険組合から受けて行っています。
データの持ち主は、RIZAPの先にいる企業や健康保険組合と、その加入者という関係です。
何人分のデータだったかは、RIZAPの発表文には書かれていません。
AIサービスの名前も書かれていませんでした。
データを預けていた側の公表
件数を明らかにしたのは、データを預けていた側でした。
特定保健指導を委託していた健康保険組合などが、それぞれ自分のサイトで、加入者向けのお知らせを出しています。
| 公表した団体 | 公表の内容 |
|---|---|
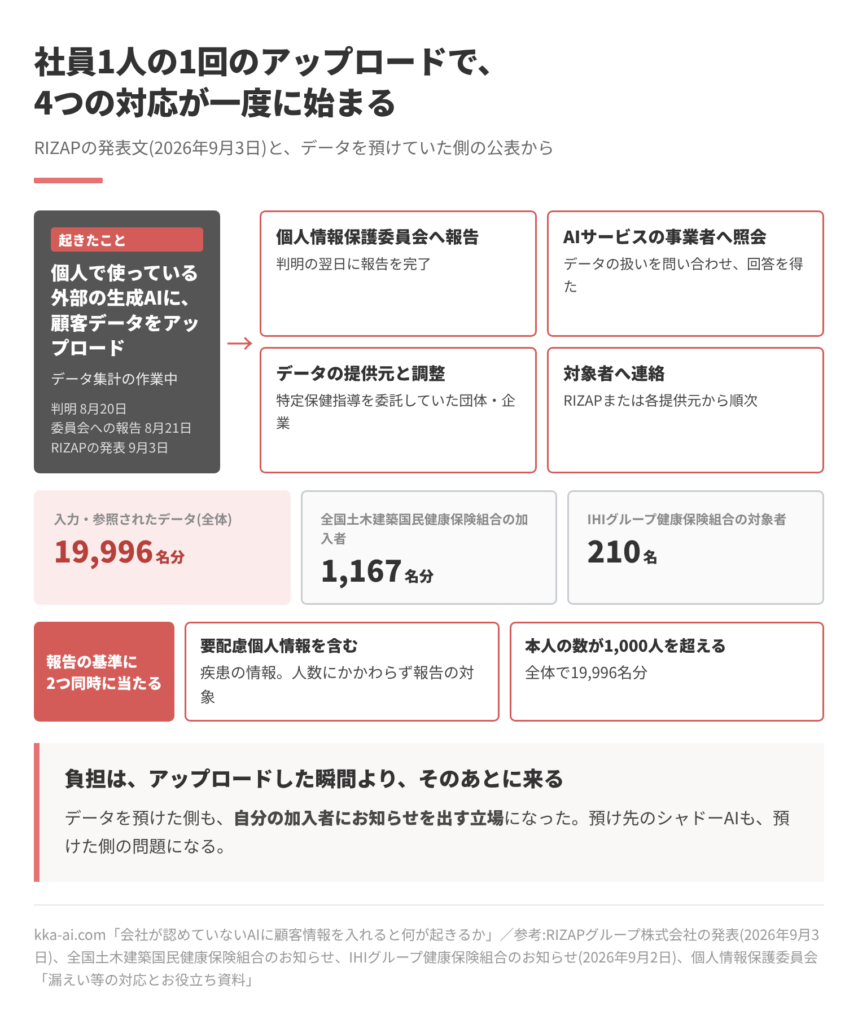
| 全国土木建築国民健康保険組合 | RIZAPのデータ抽出の作業で、生成AIサービスに入力・参照された個人情報を含むデータは、全体で19,996名分。そのうち同組合の加入者は1,167名分。事象の判明は2026年8月20日、個人情報保護委員会への報告完了は8月21日 |
| IHIグループ健康保険組合 | 2026年9月2日に公表。同組合の対象者は210名 |
報道によって「210名」「約2万人」と数字が違って見えたのは、組合ごとの人数と、全体の人数が混ざっていたためです。
全国土木建築国民健康保険組合のお知らせは、使われたAIサービスを「業務利用を許可していない外部の生成AIサービス(法人契約をしていない)」と書いています。これも具体的なサービスの名前は出していません。
データを預けた側は、委託先の社員1人の操作で、自分の加入者にお知らせを出す立場になりました。
データを外に預けるということは、預け先のシャドーAIも自分の問題になる、ということを意味します。
いまどうなっているか
発表文は、対応を4つ挙げています。
- 行政機関への報告:個人情報保護委員会への報告を完了
- 対象者への連絡:データの提供元である各団体・企業と個別に調整し、RIZAPまたは各提供元から順次連絡
- 二次被害の防止:発見の直後に、作業した本人が該当のチャット履歴を削除し、学習データの利用停止を設定
- AI事業者への照会:データの扱いについて、AIサービスの運営事業者から回答を得た(次の節)
これから何をするか
再発防止策は、人・技術・組織の3つに分けて挙げています。
| 分類 | 内容 |
|---|---|
| 人的措置 | 社内で許諾されていない生成AIサービスの業務利用禁止を、改めて全社に周知。個人情報保護と生成AIの適切な利用に関する教育を続ける |
| 技術的措置 | アクセス権限と利用環境を点検・見直し、許可のない外部サービス利用による漏えいを防ぐ管理体制を整える |
| 組織的措置 | 情報セキュリティマネジメントシステム(ISMS)に加え、AIマネジメントシステム(AIMS)の導入を検討 |
AIMSは、AIを使う組織の管理の仕組みを定めた国際規格(ISO/IEC 42001)に沿った管理体制を指すことが多い言葉です。
情報セキュリティとは別に、AIの使い方そのものを管理の対象にするという体制です。
「学習に使われない」と「漏えいしていない」は別の話
この事案からいちばん学べることは、発表文が「学習」と「閲覧」を分けて書いている点です。
発表文によると、AIサービスの運営事業者は次のように回答しました。
- 個人を特定できる情報が含まれるファイルは、アカウント側で会話データの学習利用が許可されていても、自動システムによりモデルのトレーニングに使われることはない
- アップロードから24時間以内にファイルが削除された場合も、トレーニングには使われない
今回はアップロードから24時間以内に削除しているため、RIZAPは学習に利用された可能性はないと判断しています。
そのうえで、当該事業者以外の第三者に閲覧された可能性もないことを確認したと書いています。
ただし、1つだけ確認中の項目が残っています。
AIサービスを運営する事業者の役職員などが、情報を閲覧できる状態にあった可能性です。
確認でき次第、対象の取引先と顧客に個別に案内するとしています。
2026年10月17日時点で、RIZAPの発表ページに、この確認結果の追記はありません。
ここから分かるのは、AIに入れたデータには、少なくとも3つの行き先があるということです。
| 行き先 | 何が起きるか | 今回の発表文での扱い |
|---|---|---|
| 学習 | AIモデルの改善に使われ、将来の出力に影響する可能性がある | 可能性はないと判断 |
| 保存 | 会話やファイルがサービスのサーバーに一定期間残る | 本人がチャット履歴を削除 |
| 人による閲覧 | 安全性の確認や不正利用の調査などで、事業者の担当者が見る可能性がある | 確認中 |
多くの人が気にするのは1つ目の「学習」です。
学習に使わない設定(オプトアウト)を入れれば安心だと考えがちですが、オプトアウトが止めるのは1つ目に挙げた学習だけです。
2つ目の保存と3つ目の人による閲覧は、サービスの利用規約とプライバシーポリシーで決まり、個人の設定では変えられないことが多くあります。
主なAIサービスの学習の設定は、別の記事で手順を書いています。
→ AI学習オプトアウト設定2026|主要8サービスの手順
報告と連絡:要配慮個人情報は人数にかかわらず対象
会社にとって重要であることは起きたあとの報告と連絡です。
個人情報保護法では、次のいずれかに当たる個人データの漏えい等(そのおそれを含む)が起きたとき、会社は個人情報保護委員会に報告し、本人に通知する必要があります。
| 報告が必要な場合 | 例 |
|---|---|
| 要配慮個人情報が含まれる | 病歴、健康診断の結果、診療の情報など |
| 不正に使われると財産的な被害が出るおそれがある | クレジットカード番号、送金できるサービスのIDとパスワード |
| 不正の目的で行われたおそれがある | 不正アクセス、従業者による不正な持ち出し |
| 本人の数が1,000人を超える | 設定ミスによる公開、メールの一斉送信での宛先の露出 |
報告の期限は、発覚した日から、速報が3〜5日以内、確報が30日以内(不正の目的のおそれがある場合は60日以内)です。
今回のデータには疾患の情報が含まれていました。
要配慮個人情報が含まれていれば、人数が少なくても報告の対象になります。
委託元の公表では対象は全体で19,996名分なので、1,000人を超えるという基準にも当たります。
つまり今回のケースは2つの基準に同時に当たる事案だった、ということです。
全国土木建築国民健康保険組合のお知らせによれば、判明の翌日には委員会への報告を終えています。
もう1つ見落とされやすいのが、データの提供元への連絡です。
今回、RIZAPは企業や健康保険組合からデータを預かる立場でした。
対象者への連絡を「提供元と個別に調整のうえ」行っているのは、預かったデータで事故が起きると、預けた側の会社も対応に巻き込まれるからです。
実際に、前の節で見たとおり、データを預けていた複数の健康保険組合などが、自分の加入者に向けてお知らせを出しています。
社員1人が1回アップロードしただけで、報告、照会、取引先との調整、対象者への連絡が一度に始まります。
シャドーAIの負担は、アップロードした瞬間より、そのあとに重くのしかかってきます。
会社がすること:禁止の前に使ってよいAIを用意する
RIZAPの再発防止策は、人・技術・組織の3つでした。
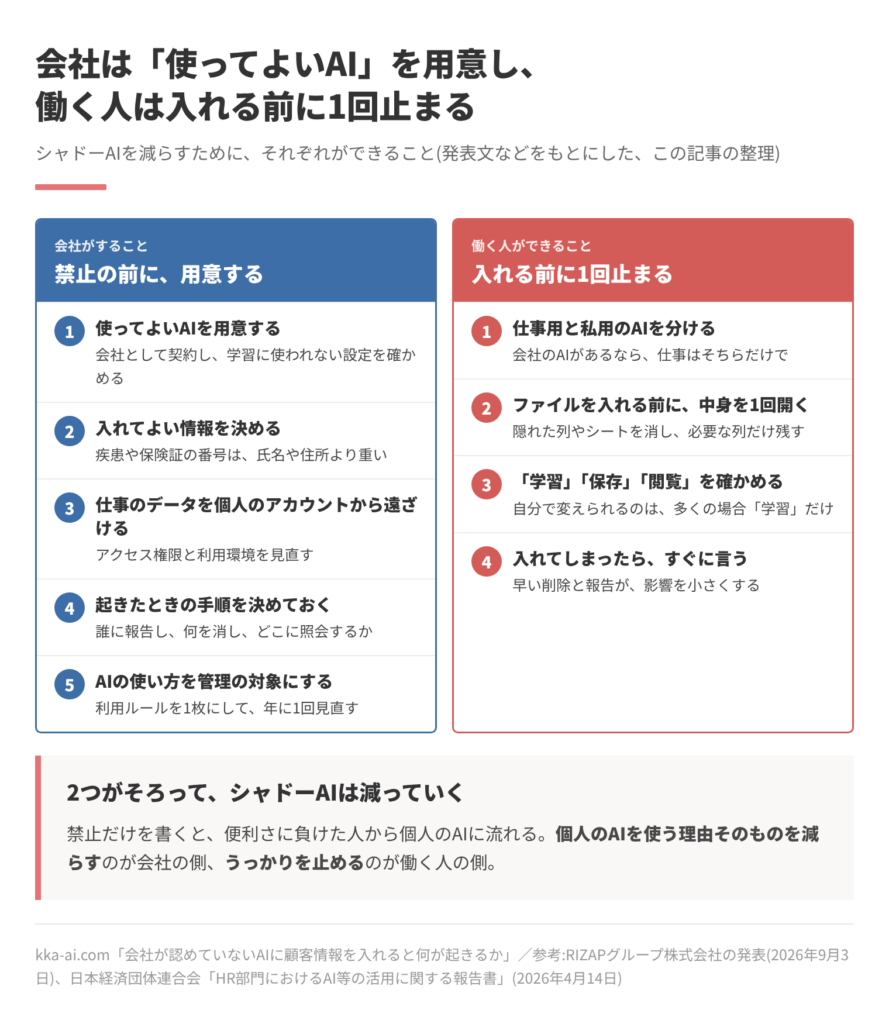
これを、ほかの会社が自社で考えるときの形に直すと、次の5つになります。
ここからは、発表文と、経団連や国のガイドラインの記述をもとにした、この記事の整理です。
1. 使ってよいAIを、会社として用意する
禁止だけを書くと、便利さに負けた人から個人のAIに流れてしまいます。
会社として契約し、学習に使われない設定を確かめたAIを用意しておくと、「個人のAIを使う理由」そのものが減ります。
経団連の報告書も、人事部門で使うAIツールを「会社指定のものに限定」することを挙げています。
2. 入れてよい情報と、だめな情報を決める
会社のAIであっても、何を入れてよいかは別に決めます。
氏名や住所より、疾患や保険証の番号のほうが重い、という重みづけまで書いておくと、現場で迷いにくくなります。
3. 仕事のデータを、個人の端末とアカウントから遠ざける
発表文の「アクセス権限および利用環境の点検・見直し」は、この部分です。
顧客データを個人のアカウントにアップロードできない環境にしておけば、うっかりの事故は起きにくくなります。
4. 起きたときの手順を先に決める
今回、作業した本人が発見の直後に履歴を削除し、学習の利用停止を設定しました。
サービス側の「24時間以内に削除されたファイルは学習に使わない」という扱いと合わせて、この早い対応が影響を小さくしています。
誰に報告し、何を消し、どこに照会するかを決めておくと、隠さずに報告してもらえる環境にもつながります。
5. AIの使い方そのものを、管理の対象にする
RIZAPが検討しているAIMSは、情報セキュリティとは別にAIの使い方を管理する仕組みです。
規格の認証まで取らなくても、AIの利用ルールを1枚にして、年に1回見直すだけで管理の対象に入ったことになります。
働く人ができること:入れる前に1回止まる
会社のルールが整備されるのを待たなくても、働く人が自分で確かめられることがあります。
1. 仕事用と私用のAIを分ける
同じアカウントで仕事の相談と私的な相談をしていると、どちらのデータかの区別がなくなります。
会社のAIがあるなら、仕事はそちらだけで行います。
2. ファイルを入れる前に、中身を1回開く
表計算のファイルには、見えている列のほかに隠れた列やシートが残っていることがあります。
集計に必要な列だけを残したファイルを作ってから入れる、という手順を1つ足すだけで入れる情報は大きく減ります。
3. 自分が使うAIの「学習」「保存」「閲覧」を確かめる
学習に使わない設定になっているか、会話やファイルが何日残るか、事業者の担当者が見ることがあるか。
3つのうち、自分で変えられるのは多くの場合1つ目だけです。
4. 入れてしまったら、すぐに言う
今回の事案で影響を小さくしたのは、早い削除と報告でした。
隠すより言うほうが、自分にとっても会社にとっても負担が小さくなります。
個人が入力してよい情報の線引きは、別の記事で詳しく書いています。
→ 生成AIに入力してよい情報とだめな情報|設定だけでは防げないこと【2026年9月】
自分のAIの「学習」「保存」「閲覧」を確かめてみた
私は元システムエンジニアで、いまはAI分野の記事を書く仕事をしています。
2026年10月10日、自分が使っているClaudeとChatGPTの設定を開きました。
学習の設定は、ChatGPTは自分でオフにしてあり、Claudeは最初からオフでした。
学習の設定は自分で切り替えられましたが、保存と閲覧は規約を読むしかありませんでした。オプトアウトが止めるのは3つのうち1つだけ、ということを自分の画面で確かめました。
学習に使われるデータの保存期間は、両方の生成AIサービスのヘルプを探しましたが、どちらも見つけられませんでした。
よくある質問(FAQ)
Q1. シャドーAIとは何ですか。
会社が把握していない、あるいは許可していないAIを、社員が仕事に使うことです。個人で契約したAIサービスや、無料のAIサービスに、仕事の資料や顧客の情報を入れるのが典型です。悪意がなく、作業を早く終わらせたいという動機で起きることがほとんどです。
Q2. 学習に使わない設定にしていれば、個人のAIに仕事の情報を入れても大丈夫ですか。
大丈夫とは言えません。AIに入れたデータには、学習に使われるかどうかのほかに、サーバーに一定期間保存されること、安全性の確認などで事業者の担当者が見る可能性があることの2つがあります。学習の設定が止めるのは1つ目だけです。仕事の情報は、会社が用意し、扱いを確かめたAIに入れてください。
Q3. RIZAPの事案では、何人分の情報が入力されたのですか。
RIZAPグループの発表文には、件数は書かれていません。データを預けていた全国土木建築国民健康保険組合のお知らせでは、生成AIサービスに入力・参照されたデータは全体で19,996名分、そのうち同組合の加入者は1,167名分とされています。IHIグループ健康保険組合は、同組合の対象者を210名と公表しています。報道で「210名」「約2万人」と数字が分かれたのは、組合ごとの数と全体の数の違いです。
Q4. 個人のAIに顧客情報を入れてしまったら、会社はどんな対応が必要ですか。
入れた情報の種類によっては、個人情報保護委員会への報告と本人への通知が必要になります。要配慮個人情報(病歴や健康診断の結果など)が含まれる場合は、人数にかかわらず報告の対象です。報告の期限は、発覚した日から速報が3〜5日以内、確報が30日以内です。まずは社内の担当部署にすぐ報告してください。
Q5. 会社としては、個人のAIの利用を禁止すればよいのですか。
禁止のルールは必要ですが、それだけでは減りにくいのがシャドーAIです。会社として使ってよいAIを用意する、入れてよい情報を決める、仕事のデータを個人のアカウントに入れられない環境にする、起きたときの手順を決めておく、AIの使い方そのものを管理の対象にする、の5つを組み合わせるのが現実的です。
Q6. AIMS(AIマネジメントシステム)とは何ですか。
AIを使う組織が、AIの使い方を管理するための仕組みです。国際規格ISO/IEC 42001に沿った管理体制を指すことが多い言葉です。RIZAPは再発防止策の中で、情報セキュリティマネジメントシステム(ISMS)に加えて、AIMSの導入を検討するとしています。
Q7. 自分が使っているAIの設定は、どこで確かめればよいですか。
学習に使う設定は、多くのサービスで「設定」の中のプライバシーやデータの項目にあります。保存期間や事業者の担当者による閲覧については、設定画面ではなく、ヘルプやプライバシーポリシーに書かれていることが多いです。主なサービスの学習の設定は、「AI学習オプトアウト設定2026」の記事で手順をまとめています。
まとめ
2026年9月3日、RIZAPグループは、子会社の社員が個人で使う生成AIに、保険証の記号番号や疾患の情報を含む顧客データをアップロードしたと発表しました。
データを預けていた健康保険組合の公表では、対象は全体で19,996名分です。
会社が把握していないAIを仕事に使う「シャドーAI」の、分かりやすい例です。
発表文は、学習に使われた可能性はない、AIサービスの事業者以外の第三者に閲覧された可能性もないとしたうえで、AIサービスの事業者の役職員が閲覧できた可能性は確認中と書いています。
AIに入れたデータには、学習、保存、人による閲覧の3つの行き先があり、学習の設定が止めるのは1つ目だけです。
要配慮個人情報が含まれていれば、人数にかかわらず個人情報保護委員会への報告の対象になり、データを預けた取引先との調整も始まります。
会社は禁止の前に使ってよいAIを用意し、働く人は仕事用と私用を分けて、入れる前に1回止まる。
この2つがそろって、シャドーAIは減っていきます。
次に読む
この記事は「AI活用」の1本です。
同じ場面で役に立つ記事
→ 生成AIに入力してよい情報とだめな情報|設定だけでは防げないこと【2026年9月】
個人がAIに入れてよい情報の線引きです。この記事の「働く人ができること」を詳しくしたものです。
→ AI学習オプトアウト設定2026|主要8サービスの手順
3つの行き先のうち、自分で止められる「学習」の設定手順です。
→ AI倫理・AIガバナンスとは|AIとどう付き合うかのルール作り
会社がAIの使い方を管理の対象にする、という考え方の土台です。
→ 会社の生成AIルールはどう作られているのか|AI事業者ガイドライン第1.2版と、公開されているチェックリスト【2026年】
会社の生成AIルールの土台になる国のガイドラインと、そのまま使えるチェックリストです。
→ 地方のAI活用はどこまで進んだか|自治体の生成AI導入率と実例【2026年版】
自治体が生成AIの利用ガイドラインで、何を入れない決まりにしているかの現状です。
用語の全体像はこちらで確認できます。
→ 今さら聞けないAI用語30選|初心者でもニュースが読めるようになる意味と読み方
この記事を書いた人:kkazuki|AI/DX分野ブログ運営者 → 運営者情報
※この記事は2026年10月17日時点の発表と資料に基づきます。事案の確認は続いており、発表の内容が更新される可能性があります。法律の解釈を示すものではありません。
参考
2026年9月28日に確認し、10月13日と10月17日に確認し直しました。
- RIZAPグループ株式会社「子会社における外部生成AIサービスへの お客様情報の誤ったアップロードに関するお詫びとお知らせ」(2026年9月3日)
- RIZAP株式会社「当社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ」(2026年9月3日。10月17日時点で追記なし)
- 全国土木建築国民健康保険組合「特定保健指導委託業者における個人情報の不適切な取扱いに関するご報告とお詫び」(全体19,996名分、同組合1,167名分。判明8月20日、委員会への報告8月21日)
- IHIグループ健康保険組合「特定保健指導業務の委託先における生成AI利用に関する事案発生について」(2026年9月2日。210名)
- ITmedia NEWS「RIZAP社員、私用AIに顧客の個人情報入力 氏名や疾患、保険証番号など……同社が謝罪」(2026年9月4日。件数は明らかにしていない、と報じている)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」(報告が必要な4つの場合と期限。10月13日に確認)
- 一般社団法人 日本経済団体連合会「HR部門におけるAI等の活用に関する報告書」(2026年4月14日。「会社指定のものに限定」の記載)
- 総務省、経済産業省「AI事業者ガイドライン(第1.2版)」(2026年3月31日)